Domain xdsa.de kaufen?
Wir ziehen mit dem Projekt
xdsa.de um.
Sind Sie am Kauf der Domain
xdsa.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain xdsa.de kaufen?
Welche Technologien und Methoden werden zur Angriffserkennung in Computersystemen eingesetzt?
Zu den Technologien und Methoden zur Angriffserkennung in Computersystemen gehören Intrusion Detection Systems (IDS), Intrusion Prevention Systems (IPS) und Security Information and Event Management (SIEM) Tools. Diese Systeme überwachen den Datenverkehr, analysieren Protokolle und Verhaltensmuster, um verdächtige Aktivitäten zu identifizieren. Zusätzlich werden auch Firewalls, Antivirus-Software und Verschlüsselungstechnologien eingesetzt, um die Sicherheit von Computersystemen zu gewährleisten. **
Was sind die gängigsten Methoden der Angriffserkennung in der Informationssicherheit?
Die gängigsten Methoden der Angriffserkennung in der Informationssicherheit sind die Signaturbasierte Erkennung, die Anomaliebasierte Erkennung und die Verhaltensbasierte Erkennung. Signaturbasierte Erkennung vergleicht Netzwerkdaten mit bekannten Angriffsmustern, Anomaliebasierte Erkennung identifiziert ungewöhnliche Verhaltensmuster im Netzwerk und Verhaltensbasierte Erkennung analysiert das normale Verhalten von Benutzern und Systemen, um Abweichungen zu erkennen. **
Ähnliche Suchbegriffe für Angriffserkennung
Top-Angebote
Produkte zum Begriff Angriffserkennung:
-
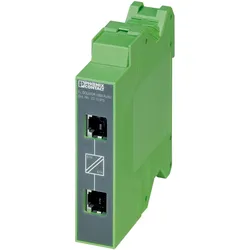
Phoenix Contact Ethernet-Netzwerk-Islolator, AutomatisierungEingangstyp: Frequenz Ausgangstyp: Frequenz Signalformer Version: Elektrische Isolation Eingangsbereich: 0 bis 1000 Mbit/s Ausgangsbereich: 0 bis 1000 Mbit/s Montageart: Seitlich Betriebstemperatur min: -25°C Betriebstemperatur max: +85°C Betriebstemperaturbereich: -25 bis +85°C Schnittstellenisolator für Ethernet. Dieser passive Netzwerkisolator bietet elektrische Isolation in Ethernet-Netzwerken und schützt Ethernet-Geräte vor Potentialunterschieden von bis zu 4 kV. Er kann für Übertragungsgeschwindigkeiten von bis zu 1 Gbit/s verwendet werden und ermöglicht den Anschluss von zwei RJ45-Steckern.200,43 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Netzwerke vor Angriffen schützen? Welche Methoden der Angriffserkennung sind am effektivsten?
Unternehmen können ihre Netzwerke vor Angriffen schützen, indem sie Firewalls, Intrusion Detection Systems und regelmäßige Sicherheitsaudits implementieren. Die effektivsten Methoden der Angriffserkennung sind die Verwendung von Machine Learning-Algorithmen zur Erkennung von Anomalien im Netzwerkverkehr, die Überwachung von Protokolldateien auf verdächtige Aktivitäten und die Implementierung von Endpoint Detection and Response-Lösungen. **
-
Wie können Unternehmen ihre Systeme effektiv vor Angriffen schützen? Welche Tools und Methoden eignen sich zur Angriffserkennung in der Cybersecurity?
Unternehmen können ihre Systeme effektiv vor Angriffen schützen, indem sie regelmäßige Sicherheitsaudits durchführen, Firewalls und Antivirensoftware implementieren und Mitarbeiter regelmäßig schulen. Zur Angriffserkennung in der Cybersecurity eignen sich Tools wie Intrusion Detection Systems (IDS), Security Information and Event Management (SIEM) Systeme und Endpoint Detection and Response (EDR) Lösungen. Unternehmen sollten außerdem auf aktuelle Bedrohungen und Sicherheitslücken achten und ihre Systeme entsprechend aktualisieren. **
-
Bei der Automatisierung, welche Software ist das?
Es gibt verschiedene Softwarelösungen für die Automatisierung, je nachdem, welchen Bereich oder Prozess man automatisieren möchte. Beispiele für Automatisierungssoftware sind Robotic Process Automation (RPA)-Tools, Workflow-Management-Systeme oder auch spezialisierte Software für die Automatisierung von Produktionsprozessen. Die konkrete Wahl der Software hängt von den individuellen Anforderungen und Zielen des Automatisierungsprojekts ab. **
-
Wie kann ein dezentrales Netzwerk die Sicherheit und Zuverlässigkeit von Kommunikation und Datenübertragung verbessern?
Ein dezentrales Netzwerk verteilt die Daten und Kommunikation auf verschiedene Knotenpunkte, was es schwieriger macht, sie zu hacken oder zu manipulieren. Durch die Redundanz der Daten auf verschiedenen Knotenpunkten wird die Zuverlässigkeit erhöht, da Ausfälle einzelner Knotenpunkte weniger Auswirkungen haben. Zudem ermöglicht ein dezentrales Netzwerk eine transparente und verifizierbare Übertragung von Daten, da alle Transaktionen in einem öffentlichen Ledger gespeichert werden. **

Was sind die Vor- und Nachteile von Plug-and-Play-Technologie in Bezug auf Benutzerfreundlichkeit, Sicherheit und Kompatibilität in verschiedenen Bereichen wie Elektronik, Software und Automatisierung?
Die Plug-and-Play-Technologie bietet den Vorteil der Benutzerfreundlichkeit, da Geräte einfach angeschlossen und sofort verwendet werden können, ohne komplexe Installationsschritte. Dies erleichtert die Handhabung für Benutzer und spart Zeit. Jedoch kann die Plug-and-Play-Technologie auch Sicherheitsrisiken mit sich bringen, da sie potenziell anfälliger für unautorisierten Zugriff oder Malware-Infektionen sein kann. Es ist wichtig, dass Hersteller Sicherheitsmaßnahmen implementieren, um diese Risiken zu minimieren. In Bezug auf Kompatibilität kann Plug-and-Play sowohl Vorteile als auch Nachteile haben. Während es die Interoperabilität zwischen verschiedenen Geräten und Systemen verbessern kann, kann es auch zu Inkompatibilitäten führen, insbesondere wenn verschiedene Hersteller unterschied **
Wie kann man ein 5G-Netzwerk in einer Software simulieren?
Um ein 5G-Netzwerk in einer Software zu simulieren, kann man verschiedene Ansätze verfolgen. Eine Möglichkeit besteht darin, eine Netzwerk-Simulationssoftware wie NS-3 oder OPNET zu verwenden, die spezielle Module für die Simulation von 5G-Netzwerken bieten. Diese Software ermöglicht es, verschiedene Aspekte des 5G-Netzwerks wie die Funkkommunikation, das Ressourcenmanagement und die Netzwerkarchitektur zu modellieren. Eine andere Möglichkeit besteht darin, eine virtuelle Umgebung zu erstellen, in der verschiedene Softwarekomponenten eines 5G-Netzwerks simuliert werden können, z.B. indem man virtuelle Maschinen oder Container verwendet. **
Top-Angebote
Produkte zum Begriff Angriffserkennung:
-
Phoenix Contact Ethernet-Netzwerk-Islolator, AutomatisierungEingangstyp: Frequenz Ausgangstyp: Frequenz Signalformer Version: Elektrische Isolation Eingangsbereich: 0 bis 1000 Mbit/s Ausgangsbereich: 0 bis 1000 Mbit/s Montageart: Seitlich Betriebstemperatur min: -25°C Betriebstemperatur max: +85°C Betriebstemperaturbereich: -25 bis +85°C Schnittstellenisolator für Ethernet. Dieser passive Netzwerkisolator bietet elektrische Isolation in Ethernet-Netzwerken und schützt Ethernet-Geräte vor Potentialunterschieden von bis zu 4 kV. Er kann für Übertragungsgeschwindigkeiten von bis zu 1 Gbit/s verwendet werden und ermöglicht den Anschluss von zwei RJ45-Steckern.200,43 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Technologien und Methoden werden zur Angriffserkennung in Computersystemen eingesetzt?
Zu den Technologien und Methoden zur Angriffserkennung in Computersystemen gehören Intrusion Detection Systems (IDS), Intrusion Prevention Systems (IPS) und Security Information and Event Management (SIEM) Tools. Diese Systeme überwachen den Datenverkehr, analysieren Protokolle und Verhaltensmuster, um verdächtige Aktivitäten zu identifizieren. Zusätzlich werden auch Firewalls, Antivirus-Software und Verschlüsselungstechnologien eingesetzt, um die Sicherheit von Computersystemen zu gewährleisten. **
-
Was sind die gängigsten Methoden der Angriffserkennung in der Informationssicherheit?
Die gängigsten Methoden der Angriffserkennung in der Informationssicherheit sind die Signaturbasierte Erkennung, die Anomaliebasierte Erkennung und die Verhaltensbasierte Erkennung. Signaturbasierte Erkennung vergleicht Netzwerkdaten mit bekannten Angriffsmustern, Anomaliebasierte Erkennung identifiziert ungewöhnliche Verhaltensmuster im Netzwerk und Verhaltensbasierte Erkennung analysiert das normale Verhalten von Benutzern und Systemen, um Abweichungen zu erkennen. **
-
Wie können Unternehmen ihre Netzwerke vor Angriffen schützen? Welche Methoden der Angriffserkennung sind am effektivsten?
Unternehmen können ihre Netzwerke vor Angriffen schützen, indem sie Firewalls, Intrusion Detection Systems und regelmäßige Sicherheitsaudits implementieren. Die effektivsten Methoden der Angriffserkennung sind die Verwendung von Machine Learning-Algorithmen zur Erkennung von Anomalien im Netzwerkverkehr, die Überwachung von Protokolldateien auf verdächtige Aktivitäten und die Implementierung von Endpoint Detection and Response-Lösungen. **
-
Wie können Unternehmen ihre Systeme effektiv vor Angriffen schützen? Welche Tools und Methoden eignen sich zur Angriffserkennung in der Cybersecurity?
Unternehmen können ihre Systeme effektiv vor Angriffen schützen, indem sie regelmäßige Sicherheitsaudits durchführen, Firewalls und Antivirensoftware implementieren und Mitarbeiter regelmäßig schulen. Zur Angriffserkennung in der Cybersecurity eignen sich Tools wie Intrusion Detection Systems (IDS), Security Information and Event Management (SIEM) Systeme und Endpoint Detection and Response (EDR) Lösungen. Unternehmen sollten außerdem auf aktuelle Bedrohungen und Sicherheitslücken achten und ihre Systeme entsprechend aktualisieren. **
Ähnliche Suchbegriffe für Angriffserkennung
-
Unterstützte KommunikationUnterstützte Kommunikation , Eine Einführung in Theorie und Praxis , Linsen, Tönungen & Folien > Lichter & Leuchten , Auflage: 6. Auflage, Erscheinungsjahr: 20210210, Produktform: Kartoniert, Redaktion: Wilken, Etta, Auflage: 21006, Auflage/Ausgabe: 6. Auflage, Seitenzahl/Blattzahl: 326, Abbildungen: 22 Abbildungen, 10 Tabellen, Themenüberschrift: EDUCATION / Special Education / General, Keyword: Alternative Kommunikation; Nichtsprechende Kommunikation; Spracherwerb, Fachschema: Behinderung / Kinder, Jugendliche~Jugend / Behinderung~Kind / Behinderung~Bildung / Bildungsmanagement~Bildungsmanagement~Management / Bildungsmanagement~Bildungspolitik~Politik / Bildung~Kommunikation (Mensch)~Behindertenpädagogik (Sonderpädagogik)~Behinderung / Pädagogik~Pädagogik / Behinderung~Pädagogik / Sonderpädagogik~Sonderpädagogik~Sozialarbeit~Spracherwerb~Sprachbehinderung~Sprache / Störungen~Sprachstörung - Patholinguistik~Störung (psychologisch) / Sprachstörung, Fachkategorie: Sonderpädagogik, Bildungszweck: für spezielle Lernschwächen, Thema: Optimieren, Warengruppe: HC/Sonderpädagogik, Behindertenpädagogik, Fachkategorie: Bildungsstrategien und -politik, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kohlhammer W., Verlag: Kohlhammer W., Verlag: Kohlhammer, W., GmbH, Länge: 231, Breite: 157, Höhe: 20, Gewicht: 497, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger EAN: 9783170329744 9783170257757 9783170212947 9783170192188 9783170167322, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rettungsdienst-Praxisbuch KommunikationRettungsdienst-Praxisbuch Kommunikation , Verstehen und verständigen. , Kettel- & Prismenstifte > Schmuck-Montagezubehör , Erscheinungsjahr: 20220301, Produktform: Kartoniert, Redaktion: Nikendei, Alexander, Seitenzahl/Blattzahl: 312, Abbildungen: 71 farbige Abbildungen, 20 farbige Tabellen, Keyword: Ausbildung; Einsatzkräfte; Feuerwehr; Gefahrenabwehr; Gesprächsführung; Interaktion; Kommunikation; Notfallmedizin; Notfallsanitäter; PSNV; Psychologie; Rettungsdienst, Fachschema: Kommunikationswissenschaft~Polizei - Kriminalpolizei - Schutzpolizei - Volkspolizei~Feuerwehr~Rettungsdienst~Psychologie / Sozial~Sozialpsychologie~Akutmedizin~Medizin / Notfallmedizin~Notarzt~Notfallmedizin~Gesundheitsberufe~Medizinalfachberufe~Krankenpflege~Pflege / Krankenpflege, Fachkategorie: Kommunikationswissenschaft~Feuerwehr~Ambulanz und Rettungsdienst~Sozialpsychologie~Notfallmedizin~Krankenpflege und Krankenpflegehilfe, Warengruppe: HC/Medizin/Allgemeines, Lexika, Fachkategorie: Polizei und Sicherheitsdienste, Thema: Verstehen, Text Sprache: gem, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Stumpf + Kossendey GmbH, Verlag: Stumpf + Kossendey GmbH, Verlag: Stumpf + Kossendey Verlagsgesellschaft mbH, Länge: 268, Breite: 218, Höhe: 19, Gewicht: 1104, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bei der Automatisierung, welche Software ist das?
Es gibt verschiedene Softwarelösungen für die Automatisierung, je nachdem, welchen Bereich oder Prozess man automatisieren möchte. Beispiele für Automatisierungssoftware sind Robotic Process Automation (RPA)-Tools, Workflow-Management-Systeme oder auch spezialisierte Software für die Automatisierung von Produktionsprozessen. Die konkrete Wahl der Software hängt von den individuellen Anforderungen und Zielen des Automatisierungsprojekts ab. **
-
Wie kann ein dezentrales Netzwerk die Sicherheit und Zuverlässigkeit von Kommunikation und Datenübertragung verbessern?
Ein dezentrales Netzwerk verteilt die Daten und Kommunikation auf verschiedene Knotenpunkte, was es schwieriger macht, sie zu hacken oder zu manipulieren. Durch die Redundanz der Daten auf verschiedenen Knotenpunkten wird die Zuverlässigkeit erhöht, da Ausfälle einzelner Knotenpunkte weniger Auswirkungen haben. Zudem ermöglicht ein dezentrales Netzwerk eine transparente und verifizierbare Übertragung von Daten, da alle Transaktionen in einem öffentlichen Ledger gespeichert werden. **
-
Was sind die Vor- und Nachteile von Plug-and-Play-Technologie in Bezug auf Benutzerfreundlichkeit, Sicherheit und Kompatibilität in verschiedenen Bereichen wie Elektronik, Software und Automatisierung?
Die Plug-and-Play-Technologie bietet den Vorteil der Benutzerfreundlichkeit, da Geräte einfach angeschlossen und sofort verwendet werden können, ohne komplexe Installationsschritte. Dies erleichtert die Handhabung für Benutzer und spart Zeit. Jedoch kann die Plug-and-Play-Technologie auch Sicherheitsrisiken mit sich bringen, da sie potenziell anfälliger für unautorisierten Zugriff oder Malware-Infektionen sein kann. Es ist wichtig, dass Hersteller Sicherheitsmaßnahmen implementieren, um diese Risiken zu minimieren. In Bezug auf Kompatibilität kann Plug-and-Play sowohl Vorteile als auch Nachteile haben. Während es die Interoperabilität zwischen verschiedenen Geräten und Systemen verbessern kann, kann es auch zu Inkompatibilitäten führen, insbesondere wenn verschiedene Hersteller unterschied **
-
Wie kann man ein 5G-Netzwerk in einer Software simulieren?
Um ein 5G-Netzwerk in einer Software zu simulieren, kann man verschiedene Ansätze verfolgen. Eine Möglichkeit besteht darin, eine Netzwerk-Simulationssoftware wie NS-3 oder OPNET zu verwenden, die spezielle Module für die Simulation von 5G-Netzwerken bieten. Diese Software ermöglicht es, verschiedene Aspekte des 5G-Netzwerks wie die Funkkommunikation, das Ressourcenmanagement und die Netzwerkarchitektur zu modellieren. Eine andere Möglichkeit besteht darin, eine virtuelle Umgebung zu erstellen, in der verschiedene Softwarekomponenten eines 5G-Netzwerks simuliert werden können, z.B. indem man virtuelle Maschinen oder Container verwendet. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.